Czy wirusy komputerowe nadal istnieją? Fakty i mity o współczesnych zagrożeniach
Poziom: Podstawowy
Czas czytania: około 15 minut
Dla kogo: Każdego użytkownika komputera, smartfona i internetu.
Spis treści
- Dlaczego nadal mówimy o wirusach komputerowych?
- Czym właściwie jest wirus komputerowy?
- Czy każdy złośliwy program to wirus?
- Jak zmieniły się zagrożenia w ostatnich latach?
- Jak cyberprzestępcy atakują dziś użytkowników?
- Czy smartfony również mogą zostać zainfekowane?
- Jak rozpoznać, że urządzenie zostało zaatakowane?
- Jak skutecznie chronić komputer i telefon?
- Najczęstsze mity dotyczące wirusów.
- Podsumowanie.
- FAQ.
- Checklista bezpieczeństwa.
Zapytaj przypadkową osobę:
– Czego najbardziej obawiasz się w internecie?
Bardzo często usłyszysz odpowiedź:
– Wirusów komputerowych.
To określenie funkcjonuje od ponad 40 lat i na stałe weszło do naszego języka. Mówimy o „złapaniu wirusa”, „zainfekowanym komputerze” czy „wirusie w telefonie”.
Problem w tym, że dziś większość zagrożeń, które nazywamy wirusami, w rzeczywistości wirusami nie jest.
Świat cyberprzestępczości bardzo się zmienił. Dzisiejsi cyberprzestępcy znacznie częściej wykorzystują kradzież haseł, fałszywe strony internetowe, wiadomości phishingowe czy oprogramowanie wymuszające okup niż klasyczne wirusy komputerowe. Dlatego warto zrozumieć, czym naprawdę są współczesne zagrożenia i jak się przed nimi chronić. Organizacje takie jak CISA i NIST podkreślają, że skuteczna ochrona zaczyna się od świadomości użytkownika i stosowania podstawowych zasad cyberhigieny.
1. Czym jest wirus komputerowy?
Wirus komputerowy to rodzaj złośliwego oprogramowania (malware), który potrafi kopiować się do innych plików lub programów i rozprzestrzeniać podczas ich uruchamiania. Można go porównać do wirusa biologicznego.
Tak jak wirus biologiczny potrzebuje organizmu gospodarza, tak wirus komputerowy potrzebuje programu lub pliku, do którego może się „przykleić”. Po uruchomieniu zainfekowanego pliku zaczyna wykonywać swoje działania. Może na przykład:
- usuwać pliki,
- uszkadzać dane,
- kopiować się do innych dokumentów,
- spowalniać komputer,
- otwierać drogę innym zagrożeniom.
Klasyczne wirusy były bardzo popularne w latach 90. i na początku XXI wieku. Dziś spotyka się je znacznie rzadziej.
2. Czy każdy złośliwy program to wirus?
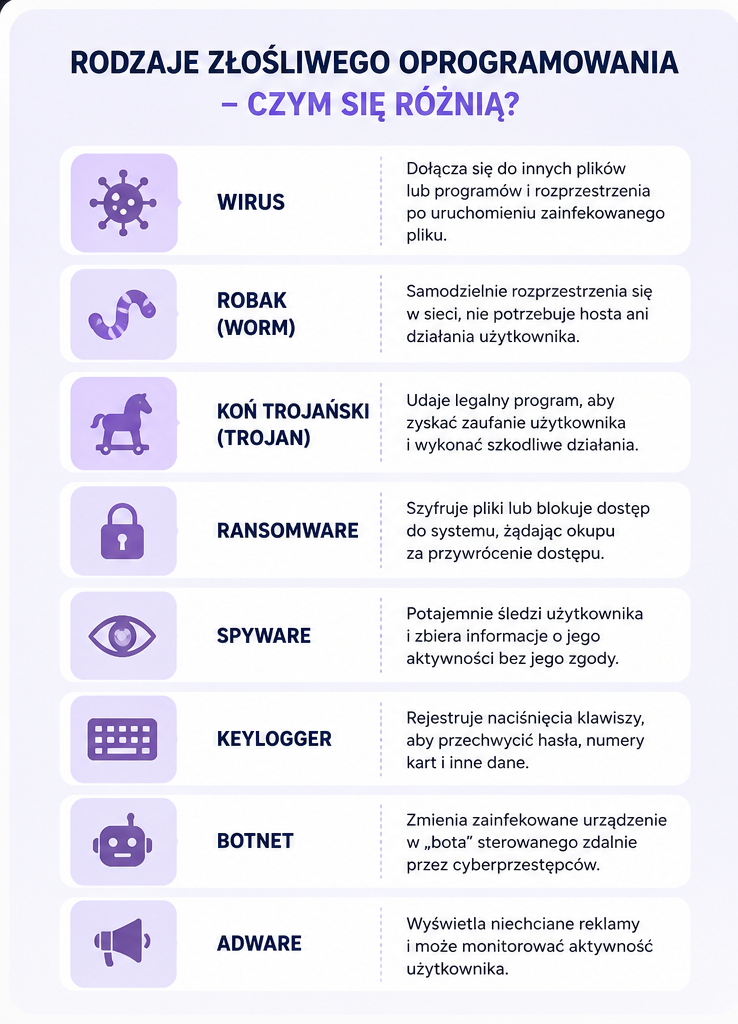
Nie. To jeden z najczęściej powtarzanych mitów. Słowo „wirus” często używane jest jako określenie każdego zagrożenia komputerowego. To tak, jakby każdą chorobę nazywać grypą. W rzeczywistości istnieje wiele rodzajów złośliwego oprogramowania.
Malware
To ogólna nazwa wszystkich programów tworzonych w celu wyrządzenia szkody lub uzyskania nieuprawnionego dostępu do systemu. Do malware zaliczamy między innymi:
- wirusy,
- robaki (worms),
- konie trojańskie (trojany),
- ransomware,
- spyware,
- keyloggery,
- adware.
Każdy z nich działa inaczej.
3. Jakie zagrożenia dominują obecnie?
Obecnie cyberprzestępcy rzadko tworzą klasyczne wirusy. Znacznie bardziej opłacają im się ataki, które przynoszą szybki zysk finansowy. Najczęściej spotykane zagrożenia to:
Ransomware
Blokuje dostęp do plików i żąda okupu za ich odszyfrowanie. To jedno z najpoważniejszych zagrożeń dla firm, urzędów i szpitali.
Trojan
Udaje legalny program. Po uruchomieniu może:
- kraść hasła,
- instalować kolejne złośliwe programy,
- przejmować kontrolę nad komputerem.
Spyware
Potajemnie zbiera informacje o użytkowniku. Może śledzić aktywność w internecie lub przechwytywać wpisywane dane.
Keylogger
Rejestruje naciśnięcia klawiszy. Jeżeli wpisujesz hasło do banku, keylogger może je przechwycić.
Botnet
Zainfekowany komputer staje się częścią sieci urządzeń sterowanych przez cyberprzestępcę. Użytkownik często nawet o tym nie wie.
4. Jak dziś dochodzi do infekcji?
Jeszcze kilkanaście lat temu zagrożenia rozprzestrzeniały się głównie przez płyty CD, dyskietki czy pendrive’y.
Obecnie najczęstsze drogi ataku to:
- wiadomości phishingowe,
- fałszywe strony logowania,
- zainfekowane załączniki,
- nielegalne programy,
- pirackie gry,
- fałszywe aktualizacje,
- złośliwe reklamy internetowe.
Coraz częściej cyberprzestępcy nie próbują „włamać się” do komputera – próbują nakłonić użytkownika, aby sam uruchomił szkodliwy plik lub podał swoje dane.
5. Czy smartfon może mieć wirusa?
Tak, ale zagrożenia wyglądają nieco inaczej niż na komputerach. Najczęściej spotykane są:
- fałszywe aplikacje,
- aplikacje wykradające dane,
- oprogramowanie szpiegujące,
- aplikacje wyświetlające agresywne reklamy.
Największym zagrożeniem nie jest sam system Android czy iOS, lecz instalowanie aplikacji spoza oficjalnych sklepów oraz nadawanie im zbyt szerokich uprawnień.
6. Jak rozpoznać zainfekowane urządzenie?
Nie zawsze jest to oczywiste. Możliwe objawy to:
- nagłe spowolnienie działania,
- samoczynne uruchamianie programów,
- wyskakujące reklamy,
- szybkie rozładowywanie baterii,
- nieznane aplikacje,
- problemy z logowaniem do kont.
Warto jednak pamiętać, że podobne objawy mogą wynikać również z innych przyczyn, np. awarii sprzętu lub przepełnionej pamięci.
7. Jak skutecznie się chronić?
Nie istnieje jedno rozwiązanie, które zapewni pełne bezpieczeństwo.
Najlepsze efekty daje stosowanie kilku prostych zasad jednocześnie:
- regularnie aktualizuj system i aplikacje,
- korzystaj z oficjalnych sklepów z aplikacjami,
- nie otwieraj podejrzanych załączników,
- używaj silnych, unikalnych haseł,
- włącz uwierzytelnianie dwuskładnikowe,
- wykonuj kopie zapasowe ważnych danych,
- zachowuj ostrożność wobec wiadomości e-mail i SMS.
To właśnie te działania są dziś skuteczniejsze niż poleganie wyłącznie na programie antywirusowym.
Fakty i mity
Mit: Mac nie może zostać zainfekowany.
❌ Nieprawda.
Każdy system operacyjny może stać się celem ataku.
Mit: Smartfon nie potrzebuje ochrony.
❌ Nieprawda.
Nowoczesne telefony przechowują ogromną ilość danych osobowych i finansowych.
Mit: Antywirus rozwiąże wszystkie problemy.
❌ Nie.
Program antywirusowy jest ważnym elementem ochrony, ale nie zastąpi ostrożności użytkownika.
Checklista
Sprawdź, czy:
☐ Aktualizuję system operacyjny.
☐ Aktualizuję aplikacje.
☐ Mam włączone automatyczne aktualizacje.
☐ Korzystam z oficjalnych sklepów z aplikacjami.
☐ Nie klikam w podejrzane linki.
☐ Mam kopię zapasową najważniejszych danych.
☐ Korzystam z 2FA.
Zapamiętaj
Największym zagrożeniem nie są dziś klasyczne wirusy komputerowe. Są nim cyberprzestępcy wykorzystujący nieuwagę, pośpiech i brak wiedzy użytkowników.
Dlatego najważniejszym programem chroniącym komputer nie jest antywirus, ale świadomy użytkownik, który potrafi rozpoznać zagrożenie i wie, jak na nie zareagować.